أمن DNS للمؤسسات: أوقف التهديدات عند أول استعلام DNS
أول جدار حماية DNS هجين في الخليج — وبديل لـ Infoblox وCisco Umbrella. شغّله سحابيًا عبر 52 مركز بيانات حول العالم، أو داخل مؤسستك مع ذكاء اصطناعي وتصفية وإنفاذ محلي. يوقف الكشف بالذكاء الاصطناعي وتصدير موجزات RPZ التهديدات قبل أن تصل الحزم إلى جدارك الناري — من منصة DNS تُشغّل أيضًا نطاقاتك المرجعية.
داخل مؤسستك: يعمل الذكاء الاصطناعي والتصفية والإنفاذ داخل مركز بياناتك — لا تغادره الاستعلامات ولا السجلات.
- استجابة مخزّنة مؤقتًا، داخل المؤسسة
- <1ms
- المحلل المحلي، الوضع المحلي
- استجابة مخزّنة مؤقتًا، سحابيًا
- <100ms
- حافة Anycast العالمية
- جاهزية الاستجابة
- 99.99%
- اتفاقية مستوى الخدمة
- مؤشر تهديد نشط
- 20M+
- تحديث مستمر
- رخصة دائرة الاقتصاد والسياحة بدبي رقم 1357380
- إقامة إقليمية للبيانات بحكم التصميم
- تعدد المستأجرين لمزودي الخدمات المُدارة والمجموعات
احجز عرضك التوضيحي المجاني
شاهد DNS Armor™ يعمل على بيئتك أنت. 30 دقيقة مع مهندس حلول — بدون بطاقة ائتمان وبدون التزام.
شاهد جدار حماية DNS أثناء العمل
شاشات حقيقية من بوابة إدارة DNS Armor™ — وليست نماذج تصميمية.
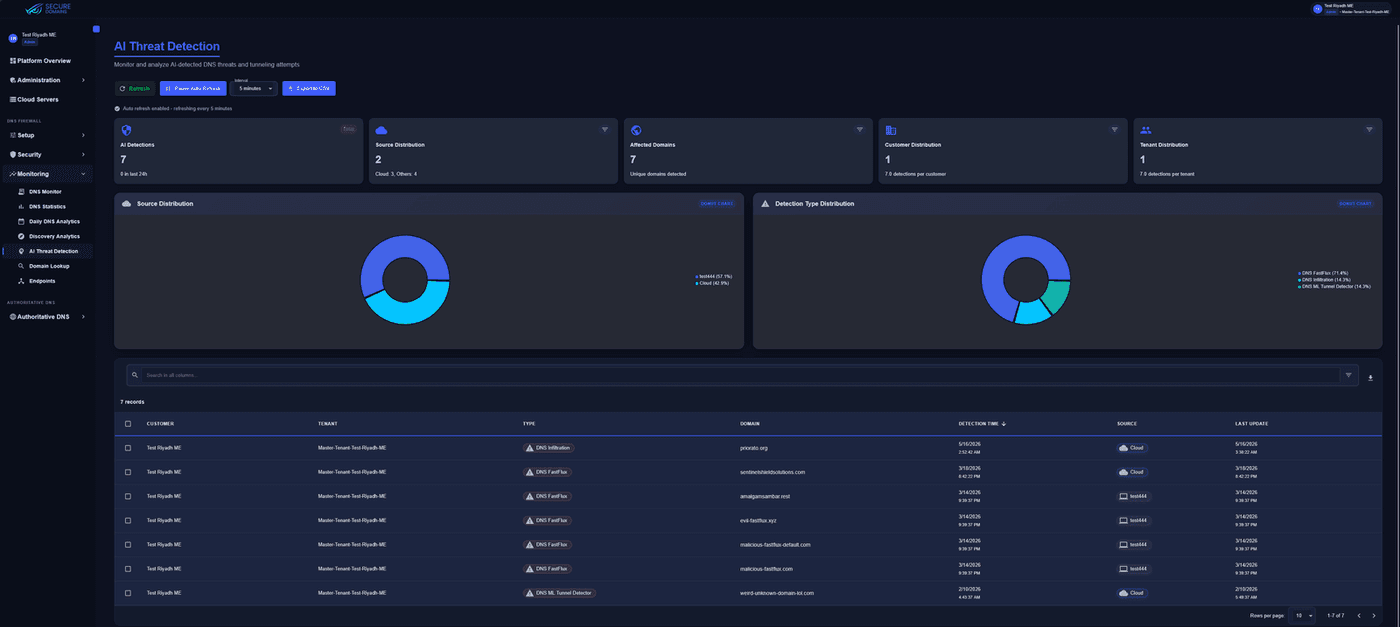
رصد الأنفاق أثناء حدوثها
نتائج تسلل DNS وFastFlux وكاشف الأنفاق بالتعلّم الآلي لكل عميل ومستأجر، مع توزيع أنواع الكشف وتصدير CSV لمركز عملياتك.
مبني للأطر التي يستخدمها مدقّقك فعليًا
انتقل المنظّمون في الخليج من المبادئ العامة إلى ضوابط تقنية محدّدة، وجزء كبير من سطح تلك الضوابط يمرّ عبر DNS. وهنا تحديدًا تكسب طبقة التحليل لك رصيدًا.
الجهة المنظِّمة
مجلس الأمن السيبراني لدولة الإمارات
الإصدار الحالي
معيار ضمان المعلومات الإصدار الثاني
ينطبق على
الجهات التي تشغّل بنى تحتية معلوماتية حساسة في الإمارات. ستة مجالات إدارية وتسعة مجالات تقنية.
ما يطلبه الإطار عند طبقة DNS
ما يمنحك DNS Armor™ لإثباته
- T4.5
إدارة أمن الشبكات — تذكر إرشادات التطبيق ترشيح الحركة الواردة والصادرة للسماح فقط بالمنافذ والبروتوكولات الموثّقة، وتقييد الوصول إلى المواقع الموثوقة.
تصفية الويب والتطبيقات والمحتوى حسب الفئة، مع سياسات سحابية تُفعَّل وفق جدول زمني ومجموعات قواعد محلية لقرارات السماح والحظر الصريحة.
Protect - T3
إدارة العمليات — الحماية من البرمجيات الخبيثة والبرمجيات غير المصرّح بها، ومراقبة تشغيل الأنظمة لاكتشاف الحوادث ومنعها.
كشف بالذكاء الاصطناعي والتحليل السلوكي للتنفيق والتسريب ونشاط DGA، مع مراقبة DNS وتحليلات DNS اليومية وتحليلات الاكتشاف التي تُغذّي مركز عملياتك.
Protect
52 مركز بيانات. وأنت من يختار أيها يخدمك.
تتم معالجة استعلامات DNS وأرشفة السجلات داخل المنطقة الجغرافية المخصصة لمؤسستك — ولا تغادرها لغرض المعالجة أو التخزين.
- 0
- مركز بيانات
- 0
- دولة
- 0
- مناطق عالمية
التغطية حسب المنطقة
منطقتك المخصصة خيار نشر لا وعد تعاقدي — ثبّت في الإمارات وحدها أو في الخليج أو في أوروبا أو أي مزيج تحتاجه.
مبني لمراكز العمليات الأمنية
مصمم خصيصًا لعمليات الثقة الصفرية وخلايا الامتثال المصرفي وأساطيل الأجهزة الموزعة.
كشف التهديدات بالذكاء الاصطناعي
نماذج لغة كبيرة على طبقة DNS
- يكشف محاولات أنفاق DNS وتسريب البيانات
- يُظهر القنوات الخفية التي لا تطابق أي توقيع
- تظهر النتائج في كشف التهديدات بالذكاء الاصطناعي ضمن المراقبة
موجزات التهديدات وRPZ الخارجية
مناطق سياسة الاستجابة ثنائية الاتجاه
- موجزات مدمجة للاستخبارات وتصفية الويب والتطبيقات
- استيراد موجزات RPZ الخارجية عبر HTTPS وفق جدول مزامنة
- تصدير موجزاتك بصيغة RPZ إلى BIND وInfoblox والمحللات الأخرى
السياسات السحابية والجدولة
وضع أمني واعٍ بالوقت
- تفعيل السياسات وفق جدول لسياسات النهار وما بعد الدوام
- مجموعات قواعد محلية لقرارات السماح والحظر الصريحة
- النطاقات المستثناة تُبقي الاستجابة الداخلية المنفصلة تعمل
الشبكات ورسم خرائطها
تطبيق دقيق حسب العنوان
- يربط بين مخططات العنونة العامة والخاصة
- نطاقات شبكات خارجية وخاصة لكل مستأجر
- تطبيق دقيق للسياسات وصولًا إلى الشبكة الفرعية
وكيل نقاط النهاية
Windows وmacOS وLinux
- سياسة متسقة للأجهزة المتنقلة وخارج الشبكة
- كشف النفق المجزأ يُبقي السياسة مطبّقة عبر VPN
- تثبيت صامت مع تهيئة مفتاح API لنشر الأسطول
جهاز المحلل المحلي
وضع الوكيل أو الوضع المحلي الكامل
- يعمل على ESXi أو Hyper-V أو KVM مع توفر عالٍ
- الوضع المحلي يحلّ على الجهاز مع الذكاء الاصطناعي والموجزات والقواعد المحلية
- موصّل Active Directory يربط الاستعلامات بالمستخدمين المصادَق عليهم
بث أصلي إلى SIEM ومركز العمليات
ثلاثة تدفقات CEF من موصّل السجلات في المحلل المحلي — أحداث جدار حماية DNS وسجلات الاستعلام وسجلات تدقيق البوابة.
- أحداث جدار حماية DNS (RPZ)
- سجلات استعلامات DNS
- سجلات تدقيق البوابة
يستوعب صيغة CEF أصليًا — وجّه المُجمِّع إلى التسهيل local4، ويعتمد المحلل على زوج المورّد Secure Domains | Logs Connector.
سجل نموذجي
<166> Aug 5 00:14:07 secure-domains-local-resolver dns-rpz: CEF:0|Secure Domains|Logs Connector|1.0.0|1001|DNS RPZ|7|rt=… dhost=… src=… cs4Label=TenantName cs4=…- تستوعب ArcSight وMicrosoft Sentinel وElastic صيغة CEF أصليًا، وتتوفر قوالب تهيئة لـ Splunk وQRadar.
- التسهيل الافتراضي هو local4 — وجّه أي مرشّح تسهيل في المُجمِّع إلى local4.
- يُفضَّل النقل عبر TCP أو TLS أو RELP. يبلغ حجم سجلات RPZ نحو 650 بايت وقد يتجاوز الحد العملي لـ syslog عبر UDP حيث يحدث البتر بصمت.
انشره عبر المؤسسة خلال فترة بعد الظهر
يعمل جنبًا إلى جنب مع جدارك الناري الحالي
نقطة تحكّم مختلفة، وليس بديلاً
يحمي جدارك الناري من الجيل التالي حركة المرور التي تمرّ عبره. أما DNS Armor™ Protect فيعمل في لحظة البحث عن اسم النطاق — أي قبل محاولة أي اتصال، وبالطريقة نفسها سواء كان الجهاز في المكتب أو في المنزل أو مسافرًا.
- يحجب عملية البحث، فلا يتمّ الاتصال أصلاً
- يكشف أنفاق DNS البطيئة والمتقدّمة التي لم تُصمَّم جدران الحماية المحيطية لاكتشافها
- يغطّي الأجهزة المتنقّلة وخارج الشبكة التي لا يراها جدارك الناري
- بدون أجهزة جديدة وبدون تغيير في توجيه شبكتك
Intune وGPO وSCCM وغيرها
تثبيت صامت مع تهيئة مفتاح API
انشر وكيل نقاط النهاية عبر Microsoft Intune أو Jamf أو Workspace ONE، أو سياسة المجموعة في Active Directory، أو SCCM وAnsible وPuppet وChef.
DNS-Armor-Setup.exe /S /API=<api-code>أو ضع ملف API-code.txt بجوار المثبّت. وتظهر الوكلاء المسجَّلة ضمن المراقبة ← الأجهزة المُدارة.
DNS Armor™ Protect مقابل جدران الحماية المحيطية ومنصات DNS الأخرى
أين تقع كل أداة تحكّم، ولماذا تضيف تصفية DNS طبقة لا يغطّيها جدارك الناري وحده.
طبقة الفحص
DNS Armor™ Protect
عملية البحث عن اسم النطاق نفسها، قبل محاولة الاتصال
يوقف التهديد عند البحث، ويغطّي الأجهزة خارج الشبكة أيضًا
جدران الحماية المحيطية (NGFW)
حركة المرور التي تمرّ عبر الجدار الناري، عند حافة الشبكة
منصات أمن DNS الأخرى
طبقة DNS، وتختلف حسب المورّد
جدولة السياسات
DNS Armor™ Protect
تفعيل زمني للسياسات السحابية
تبديل سياسات النهار وما بعد الدوام دون إعادة تجميع القواعد
جدران الحماية المحيطية (NGFW)
قواعد ثابتة تتطلب نوافذ تغيير
منصات أمن DNS الأخرى
نادرًا ما تكون مدعومة
كشف التهديدات بالذكاء الاصطناعي
DNS Armor™ Protect
تحليل سلوكي بالتعلّم الآلي للأنفاق والتسريب
يكشف القنوات الخفية التي لا تظهر في أي قائمة حظر
جدران الحماية المحيطية (NGFW)
غير مصمَّمة للتعامل مع أنفاق DNS المتقدّمة — إذ تعتمد ضوابط DNS فيها غالبًا على قوائم المعروف الخبيث
منصات أمن DNS الأخرى
قوائم توقيعات وسمعة فقط
رسم خرائط الشبكة
DNS Armor™ Protect
يربط مخططات العنونة العامة والخاصة
تطبيق ورؤية دقيقان وصولًا إلى الشبكة الفرعية
جدران الحماية المحيطية (NGFW)
يتطلب منافذ مرآة أو مجمّعات TAP
منصات أمن DNS الأخرى
رؤية داخلية محدودة
سيادة البيانات
DNS Armor™ Protect
معالجة الاستعلامات وأرشفة السجلات في منطقتك المخصصة
الإقامة خاصية معمارية لا وعد تعاقدي
جدران الحماية المحيطية (NGFW)
داخل المؤسسة، لكن دون تحكّم ببيانات السحابة
منصات أمن DNS الأخرى
توجيه البيانات غالبًا عبر مجموعات أمريكية أو أوروبية
تعدد المستأجرين
DNS Armor™ Protect
تعدد مستويات مع صلاحيات مفوّضة
مسارات تدقيق منفصلة لكل مستأجر أو شركة تابعة
جدران الحماية المحيطية (NGFW)
مستوى إدارة واحد
منصات أمن DNS الأخرى
غالبًا أحادي المستأجر
التشغيل البيني لـ RPZ
DNS Armor™ Protect
استيراد الموجزات الخارجية وتصدير موجزاتك
يُبقي منظومات BIND وInfoblox ومركز العمليات قائمة
جدران الحماية المحيطية (NGFW)
لا ينطبق
منصات أمن DNS الأخرى
موصّلات خارجية أو قوائم يدوية
نموذج النشر
DNS Armor™ Protect
تسليم سحابي أو إدارة سحابية داخل المؤسسة
منصة واحدة تغطي البيئة السحابية وداخل المؤسسة
جدران الحماية المحيطية (NGFW)
مرتبط بالجهاز
منصات أمن DNS الأخرى
عادةً سحابي فقط
ماذا تقول فرق الأمن
من مؤسسات مالية إقليمية وجهات حكومية ومزودي خدمات مُدارة.
“غيّر DNS Armor™ موقفنا الأمني تماماً. شهدنا انخفاضاً بنسبة 70% في الحوادث الأمنية منذ تطبيقه، كما أنّ ضوابط السيادة على البيانات جعلت الامتثال أمراً يسيراً.”
“بصفتنا مزوّد خدمات مُدارة، تتيح لنا قدرات تعدّد المستأجرين في DNS Armor™ إدارة الأمن لكلّ عملائنا بكفاءة من لوحة تحكّم واحدة مع الحفاظ على فصل تامّ للبيانات.”
“اكتشف نظام كشف التهديدات المدعوم بالذكاء الاصطناعي هجمات معقّدة فاتت حلولنا السابقة. وكانت قدرة DNS Armor™ على اكتشاف التنفيق عبر DNS لافتة بصفة خاصة.”
أسئلة تقنية وأسئلة امتثال
التعايش مع المحيط، وإقامة البيانات، وبث SIEM، والنشر.
لا — بل يعمل إلى جانبها، وهو لا يحاول القيام بدورها. يحمي جدارك الناري حركة المرور التي تمرّ عبره، بينما يعمل DNS Armor™ Protect قبل ذلك بخطوة: في لحظة بحث الجهاز عن عنوان موقع، فيحجب العناوين الخطرة قبل محاولة أي اتصال. كما يغطّي الحواسيب والهواتف عندما تكون خارج المكتب ولا تمرّ بجدارك الناري إطلاقًا. بدون أجهزة جديدة وبدون تغييرات في شبكتك. كما أن جدران الحماية لم تُصمَّم أصلاً لكشف أنفاق DNS المتقدّمة، حيث تُسرَّب البيانات بالتنقيط داخل عمليات بحث تبدو عادية على مدى ساعات أو أيام لتبقى بعيدة عن الرصد. وهذا بالتحديد هو السلوك الذي بُنيت نماذجنا لاكتشافه.
في المنطقة التي تختارها. تُعالَج حركة DNS الخاصة بك هناك وتُخزَّن سجلاتك هناك، ولا تغادرها البيانات الشخصية. تُحفَظ السجلات للمدة المتفق عليها في عقدك — عادةً 30 أو 60 أو 90 يومًا. ولكل عميل مساحة معزولة خاصة به، ولا نجمع بيانات العملاء أو نقارن بينها أبدًا.
نعم، باستخدام الأدوات المتوفّرة لديك — Microsoft Intune أو Jamf أو Workspace ONE أو سياسات مجموعة Windows أو SCCM أو Ansible أو Puppet أو Chef. يعمل التثبيت بلا أي نوافذ أو تدخّل من المستخدم: DNS-Armor-Setup.exe /S /API=<api-code>، أو ضع ملف API-code.txt بجوار المثبّت. أضف /PATH إذا أردت مسارًا مخصّصًا. تظهر الأجهزة ضمن المراقبة ← الأجهزة الطرفية فور تسجيلها وتلتقط سياستك تلقائيًا.
يرسل الجهاز المحلي ثلاثة تدفّقات منفصلة إلى نظام SIEM لديك — أحداث الجدار الناري وسجلات استعلامات DNS وسجلات تدقيق البوابة. وتستخدم صيغة CEF، وهي صيغة شائعة لسجلات الأمن، لذا تقرأها Microsoft Sentinel وArcSight وElastic كما هي، ونوفّر قوالب تهيئة جاهزة لـ Splunk وQRadar. أرسِلها عبر TCP أو TLS المشفّر (المنفذ 6514) أو RELP بدلاً من UDP العادي — فالسجلات الطويلة قد تُقتطع عبر UDP دون أي تنبيه، والسجل المقتطع لا يمكن تحميله.
بمراقبة السلوك بدلاً من مطابقة الأسماء بقائمة. تنظر نماذج التعلّم الآلي في كيفية تصرّف حركة DNS لديك فعليًا، وتُبرز الأنماط التي تكشف المهاجم: بيانات تُهرَّب داخل استعلامات DNS، وبرمجيات خبيثة تتواصل بهدوء مع مشغّلها، وأسماء النطاقات المؤقتة التي تولّدها البرمجيات الخبيثة لتفادي الحجب. ولا يظهر أيٌّ من ذلك في قوائم الحظر. ولكل اكتشاف درجة ثقة، ويمكن لفريقك قبوله أو رفضه لتحسين النتائج لاحقًا. تجدها ضمن المراقبة ← الكشف بالذكاء الاصطناعي.
نعم، والعلاقة تعمل في الاتجاهين. يمكنك سحب موجزاتك الحالية عبر HTTPS بجدولة تحديث تتراوح من كل ساعة إلى يدويًا، مع بيانات دخول ومهل وإعادة محاولات عند الحاجة. ويمكنك أيضًا تصدير موجزات DNS Armor™ الخاصة بالتهديدات وتصفية الويب والتطبيقات بصيغة RPZ — الصيغة المعيارية لتبادلها — لتستخدمها خوادم DNS وأنظمة الأمن الموجودة لديك.
نعم. الـ Local Resolver جهاز افتراضي يعمل على VMware ESXi أو Hyper-V أو KVM. ويمكنه إما تمرير الاستعلامات إلى سحابتنا عبر اتصال مشفّر، أو معالجة كل شيء بنفسه — التصفية والكشف بالذكاء الاصطناعي وقواعدك الخاصة — فلا تغادر الاستعلامات مقرّك. وعند التشغيل المحلي تعود الإجابات المخزّنة مؤقتًا في أقل من جزء من الألف من الثانية. كما يدعم التوافر العالي ومزامنة الوقت والربط مع Active Directory لمعرفة أي مستخدم أرسل أي طلب.
عبر تسعة أدوار. يستطيع مشغّل الأمن تغيير سياسات الأمن والقواعد والاستثناءات والأجهزة والشبكات، بينما يرى محلّل الأمن الأشياء نفسها تمامًا دون أن يغيّر شيئًا. ولكل شخص دور أمني واحد كحدّ أقصى ودور ترخيص واحد ودور DNS واحد، ويمنع النظام أي تركيبة تُضعف الفصل بين المهام. وتُسجَّل كل تغييرة في سجل التدقيق.
إقامة سيادية للبيانات وتسجيل داخل المنطقة ونقل مشفّر
تتم معالجة استعلامات DNS وأرشفة السجلات داخل المنطقة الجغرافية المخصصة لمؤسستك — ولا تغادر البيانات تلك المنطقة لغرض المعالجة أو التخزين. القنوات مشفّرة من طرف إلى طرف، والبيانات الساكنة مشفّرة بنطاق مفاتيح معزول لكل عميل، ويُحفظ كل مستأجر في حاوية معزولة منطقيًا. تعمل Secure Domains كمعالج للبيانات بموجب ملحق معالجة البيانات، بينما تظل مؤسستك هي المتحكم.
- معالجة الاستعلامات وأرشفة السجلات تبقى في منطقتك المخصصة
- الاحتفاظ بسجلات الاستعلام حسب المدة التعاقدية — عادةً 30 أو 60 أو 90 يومًا
- لا تُباع بيانات العملاء ولا تُؤجَّر ولا تُشارَك لأغراض تسويقية
- لا ربط ولا تنقيب ولا تجميع للبيانات بين مؤسسات العملاء