طبقة DNS بالكامل، سيادية من البداية إلى النهاية
يوقف DNS Armor™ Protect البرمجيات الخبيثة والتصيّد وبرامج الفدية عند أول استعلام — داخل مؤسستك بذكاء اصطناعي محلي أو سحابيًا. ويستضيف DNS Armor™ Resolve نطاقاتك مع DNSSEC وGSLB ذكي. منتجان مرخّصان بشكل مستقل على مستوى تحكّم واحد — عبر 52 مركز بيانات في 32 دولة، مع تثبيت معالجة الاستعلامات وأرشفة السجلات في المنطقة التي تختارها.
- مركز بيانات عالمي
- 52
- 32 دولة · 5 مناطق
- استعلام DNS تتم معالجته
- 10M+
- يوميًا
- مؤشر تهديد نشط
- 20M+
- تحديث مستمر
- جاهزية المنصة
- 99.99%
- اتفاقية مستوى الخدمة
- رخصة دائرة الاقتصاد والسياحة بدبي رقم 1357380
- إقامة إقليمية للبيانات بحكم التصميم
- تعدد المستأجرين لمزودي الخدمات المُدارة والمجموعات
احجز عرضك التوضيحي المجاني
شاهد DNS Armor™ يعمل على بيئتك أنت. 30 دقيقة مع مهندس حلول — بدون بطاقة ائتمان وبدون التزام.
وحدة تحكم واحدة للحماية والموثوقية
شاشات حقيقية من بوابة إدارة DNS Armor™ — وليست نماذج تصميمية.
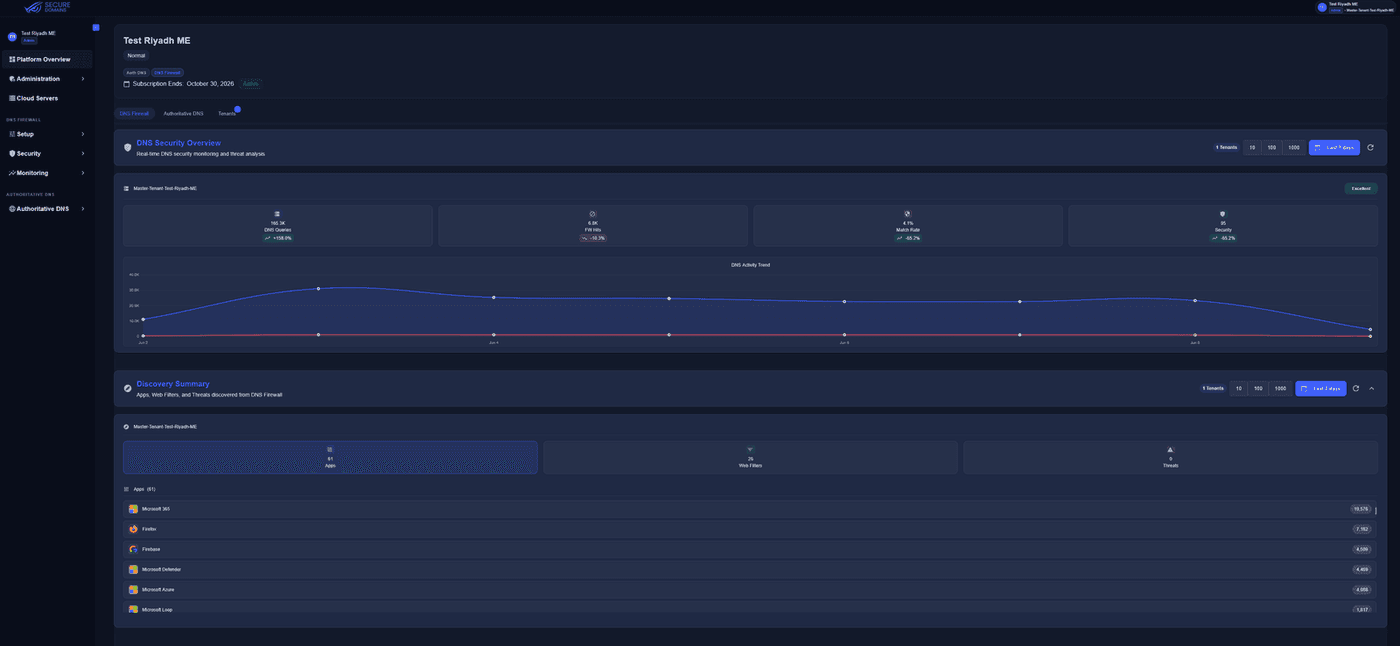
نظرة شاملة على أمن DNS
حجم الاستعلامات وإصابات جدار الحماية ومعدل المطابقة ودرجة الأمان عبر كل مستأجر، مع جدار حماية DNS وDNS الموثوق والمستأجرين كعلامات تبويب في صفحة واحدة.
مبني للأطر التي يستخدمها مدقّقك فعليًا
انتقل المنظّمون في الخليج من المبادئ العامة إلى ضوابط تقنية محدّدة، وجزء كبير من سطح تلك الضوابط يمرّ عبر DNS. وهنا تحديدًا تكسب طبقة التحليل لك رصيدًا.
الجهة المنظِّمة
مجلس الأمن السيبراني لدولة الإمارات
الإصدار الحالي
معيار ضمان المعلومات الإصدار الثاني
ينطبق على
الجهات التي تشغّل بنى تحتية معلوماتية حساسة في الإمارات. ستة مجالات إدارية وتسعة مجالات تقنية.
ما يطلبه الإطار عند طبقة DNS
ما يمنحك DNS Armor™ لإثباته
- T4.5
إدارة أمن الشبكات — تذكر إرشادات التطبيق ترشيح الحركة الواردة والصادرة للسماح فقط بالمنافذ والبروتوكولات الموثّقة، وتقييد الوصول إلى المواقع الموثوقة.
تصفية الويب والتطبيقات والمحتوى حسب الفئة، مع سياسات سحابية تُفعَّل وفق جدول زمني ومجموعات قواعد محلية لقرارات السماح والحظر الصريحة.
Protect - T4.5
وتذكر الإرشادات نفسها نشر سجلات إطار سياسة المُرسِل (SPF) في DNS مع التحقق لدى المستقبِل في خوادم البريد.
تُنشر سجلات SPF وDKIM وDMARC بوصفها سجلات DNS — استضف تلك النطاقات على DNS Armor™ Resolve مع توقيع DNSSEC تلقائي ومفاتيح مثبّتة في المنطقة التي تختارها.
Resolve - T3
إدارة العمليات — الحماية من البرمجيات الخبيثة والبرمجيات غير المصرّح بها، ومراقبة تشغيل الأنظمة لاكتشاف الحوادث ومنعها.
كشف بالذكاء الاصطناعي والتحليل السلوكي للتنفيق والتسريب ونشاط DGA، مع مراقبة DNS وتحليلات DNS اليومية وتحليلات الاكتشاف التي تُغذّي مركز عملياتك.
Protect ضمان توافر استجابة الأسماء وسلامتها.
جاهزية منصة 99.99% على حافة Anycast، مع GSLB ذكي السلامة وتجاوز فشل بين مجموعات الأولوية للنطاقات التي تستضيفها.
Resolve
52 مركز بيانات. وأنت من يختار أيها يخدمك.
تتم معالجة استعلامات DNS وأرشفة السجلات داخل المنطقة الجغرافية المخصصة لمؤسستك — ولا تغادرها لغرض المعالجة أو التخزين.
- 0
- مركز بيانات
- 0
- دولة
- 0
- مناطق عالمية
التغطية حسب المنطقة
منطقتك المخصصة خيار نشر لا وعد تعاقدي — ثبّت في الإمارات وحدها أو في الخليج أو في أوروبا أو أي مزيج تحتاجه.
رخصتان. مستوى تحكّم واحد.
يُرخَّص Protect وResolve بشكل مستقل — يمكنك اقتناء أحدهما أو كليهما. كلاهما يعمل على البوابة نفسها ونموذج الأدوار نفسه وضمانات الإقامة الإقليمية نفسها.
DNS Armor™ Protect
جدار حماية DNS · حماية استباقية
- كشف بالذكاء الاصطناعي والتحليل السلوكي لأنفاق DNS وتسريب البيانات
- موجزات تهديدات مدمجة مع استيراد وتصدير موجزات RPZ الخارجية
- سياسات سحابية مع جدولة زمنية للسياسات
- تصفية الويب والتطبيقات والمحتوى
- دعم DoH وDoT لنقل DNS المشفّر
- وكيل نقاط النهاية لأنظمة Windows وmacOS وLinux
- جهاز المحلل المحلي بوضع الوكيل أو الوضع المحلي
DNS Armor™ Resolve
DNS موثوق · استضافة النطاقات
- سجلات النطاق وإعداداته ومفاتيح التوقيع مثبّتة في منطقتك
- GSLB ذكي مع تجاوز فشل قائم على مجموعات الأولوية
- توجيه حركة المرور حسب الموقع الجغرافي وعنوان المصدر
- دعم EDNS Client Subnet لدقة أدق داخل المنطقة
- DNSSEC مع تدوير تلقائي لمفاتيح KSK وZSK
- فحوص سلامة عبر HTTP وTCP وICMP ونصوص مخصصة
- اختيار بالتناوب أو حسب زمن الاستجابة داخل الطبقة النشطة
في المنتجين معًا
خدمات المنصة المشتركة
- إقامة إقليمية للبيانات لمعالجة الاستعلامات وأرشفة السجلات
- تعدد المستأجرين لمزودي الخدمات المُدارة والشركات التابعة
- تسعة أدوار صلاحيات مع فصل إلزامي للمهام
- سجلات تدقيق ومفاتيح API ومسارات تدقيق الموزعين
- تحليلات يومية واكتشاف نطاقات وإحصاءات لكل نطاق
- تسليم سحابي أو إدارة سحابية على بنيتك التحتية
القدرات التي تحسم التقييم
كل ما يلي مشمول داخل رخصتي المنتجين — ولا شيء هنا يُشترى بشكل منفصل.
كشف التهديدات بالذكاء الاصطناعي
يراقب التعلّم الآلي المتقدّم سلوك حركة DNS لكشف أنفاق DNS وتسريب البيانات التي تفوتها قوائم التوقيعات والسمعة تمامًا.
سيادة السجلات ونقاط التواجد
أنت تختار المنطقة. تتم معالجة الاستعلامات وأرشفة السجلات داخلها، ولا تغادرها المعلومات الشخصية — لبيانات Protect ونطاقات Resolve على حد سواء.
تعدد المستأجرين
نطاق مستأجرين متعدد المستويات لمزودي الخدمات المُدارة وهياكل المجموعات، مع إدارة مفوّضة وسياسات لكل مستأجر ومسارات تدقيق منفصلة.
جدولة السياسات
تُفعَّل السياسات السحابية وفق جدول زمني، فتختلف سياسة النهار عن سياسة ما بعد الدوام دون إعادة تجميع القواعد أو المساس بالمحلل.
GSLB ذكي السلامة
تقود فحوص السلامة المستمرة تجاوز الفشل بين مجموعات الأولوية وترتيب الإجابات حسب زمن الاستجابة. تغادر النقاط غير السليمة مجموعة الإجابات خلال ثوانٍ.
تشغيل بيني لـ RPZ
استورد موجزات Response Policy Zone الخارجية عبر HTTPS وفق جدول مزامنة، وصدّر موجزاتك إلى BIND وInfoblox والمحللات الأخرى.
منصة واحدة مقابل حلول متفرقة مجمّعة
ما الذي يتغيّر حين تتشارك حماية DNS وDNS الموثوق مستوى تحكّم واحدًا ونموذج أدوار واحدًا وضمان إقامة واحدًا.
الحماية وDNS الموثوق
منصة DNS Armor™
المنتجان معًا، ببوابة واحدة ونموذج أدوار واحد
تقييم واحد وتكامل واحد ومسار تدقيق واحد
حلول متفرقة منفصلة
مورّدون منفصلون ووحدات تحكم منفصلة
إقامة البيانات
منصة DNS Armor™
معالجة الاستعلامات وأرشفة السجلات مثبّتة في منطقتك المخصصة
الإقامة خاصية معمارية لا وعد تعاقدي
حلول متفرقة منفصلة
توجيه البيانات غالبًا عبر مجموعات أمريكية أو أوروبية
كشف التهديدات
منصة DNS Armor™
كشف بالذكاء الاصطناعي والتحليل السلوكي للأنفاق والتسريب
يلتقط القنوات الخفية التي لا تطابق أي توقيع
حلول متفرقة منفصلة
قوائم توقيعات وسمعة فقط
جدولة السياسات
منصة DNS Armor™
تفعيل زمني للسياسات السحابية
سياسات النهار وما بعد الدوام دون إعادة تجميع القواعد
حلول متفرقة منفصلة
قواعد ثابتة تتطلب نوافذ تغيير يدوية
توجيه حركة المرور وGSLB
منصة DNS Armor™
توجيه جغرافي وحسب المصدر مع GSLB ذكي مدمج
بدون جهاز GSLB منفصل أو رخصة إضافية
حلول متفرقة منفصلة
وحدة إضافية أو جهاز مخصص
تعدد المستأجرين
منصة DNS Armor™
تعدد مستويات مع صلاحيات مفوّضة
مسارات تدقيق منفصلة لكل كيان
حلول متفرقة منفصلة
مستويات إدارة أحادية المستأجر
التشغيل البيني لـ RPZ
منصة DNS Armor™
ثنائي الاتجاه — استيراد الموجزات الخارجية وتصدير موجزاتك
يُبقي منظومات BIND وInfoblox ومركز العمليات قائمة
حلول متفرقة منفصلة
موصّلات خارجية أو قوائم تُدار يدويًا
نموذج النشر
منصة DNS Armor™
تسليم سحابي أو إدارة سحابية داخل المؤسسة
منصة واحدة تغطي البيئتين
حلول متفرقة منفصلة
عادةً نموذج واحد فقط، ونادرًا كلاهما
ماذا تقول فرق الأمن
من مؤسسات مالية إقليمية وجهات حكومية ومزودي خدمات مُدارة.
“غيّر DNS Armor™ موقفنا الأمني تماماً. شهدنا انخفاضاً بنسبة 70% في الحوادث الأمنية منذ تطبيقه، كما أنّ ضوابط السيادة على البيانات جعلت الامتثال أمراً يسيراً.”
“بصفتنا مزوّد خدمات مُدارة، تتيح لنا قدرات تعدّد المستأجرين في DNS Armor™ إدارة الأمن لكلّ عملائنا بكفاءة من لوحة تحكّم واحدة مع الحفاظ على فصل تامّ للبيانات.”
“اكتشف نظام كشف التهديدات المدعوم بالذكاء الاصطناعي هجمات معقّدة فاتت حلولنا السابقة. وكانت قدرة DNS Armor™ على اكتشاف التنفيق عبر DNS لافتة بصفة خاصة.”
أسئلة تقنية وأسئلة امتثال
الترخيص وإقامة البيانات والنشر والتكامل.
لا. هما ترخيصان منفصلان ويمكنك أخذ أيٍّ منهما وحده — وResolve ليس إضافة على Protect. فـ Protect هو جدار حماية DNS الذي يحجب التهديدات، وResolve يستضيف نطاقاتك الخاصة. ولا ترى سوى المنتجات التي اشتركت بها، ولكلٍّ منها صلاحياته، فلا يلزم أن يكون مسؤول الأمن هو نفسه مسؤول DNS.
في المنطقة التي تختارها. تُعالَج حركة DNS الخاصة بك هناك وتُخزَّن سجلاتك هناك، ولا تغادرها البيانات الشخصية. تُحفَظ السجلات للمدة المتفق عليها في عقدك — عادةً 30 أو 60 أو 90 يومًا. ولكل عميل مساحة معزولة خاصة به، ولا نجمع بيانات العملاء أو نقارن بينها أبدًا.
نعم — في دبي. وفي منطقة الشرق الأوسط وأفريقيا الأوسع نعمل أيضًا من الدوحة والرياض والقاهرة وإسطنبول وكيب تاون. وإجمالاً تعمل المنصة من 52 مركز بيانات في 32 دولة، وأنت تختار أيّها يخدمك.
نعم. يمكنك تشغيله بالكامل في سحابتنا، أو تركيبه في مركز بياناتك مع إدارته من السحابة. النسخة المحلية جهاز افتراضي يعمل على VMware ESXi أو Hyper-V أو KVM، ويمكنه تمرير الاستعلامات إلى سحابتنا عبر اتصال مشفّر، أو تنفيذ كل شيء محليًا — التصفية والكشف بالذكاء الاصطناعي وقواعدك الخاصة — فلا يغادر شيء مقرّك. وعند التشغيل المحلي تعود الإجابات المخزّنة مؤقتًا في أقل من جزء من الألف من الثانية.
يبقى كل مستأجر — فرع أو شركة تابعة أو عميل إن كنت مزوّد خدمة — منفصلاً تمامًا، بشبكاته وسياساته وتقاريره ومستخدميه. وتمنح الصلاحيات عبر تسعة أدوار، ويمنع النظام أي تركيبة تُضعف الفصل بين المهام. كما يحصل مزوّدو الخدمة على سجل تدقيق يشمل كل مستأجر يديرونه.
باستخدام الأدوات المتوفّرة لديك — Microsoft Intune أو Jamf أو Workspace ONE، أو سياسات مجموعة Windows، أو SCCM أو Ansible أو Puppet أو Chef. يعمل التثبيت بلا أي نوافذ: DNS-Armor-Setup.exe /S /API=<api-code>، أو ضع ملف API-code.txt بجوار المثبّت. وتظهر الأجهزة ضمن المراقبة ← الأجهزة الطرفية فور تسجيلها.
نعم. يرسل الجهاز المحلي ثلاثة تدفّقات منفصلة — أحداث الجدار الناري وسجلات استعلامات DNS وسجلات تدقيق البوابة — بصيغة CEF الشائعة لسجلات الأمن، لذا تقرأها Microsoft Sentinel وArcSight وElastic كما هي، ونوفّر قوالب تهيئة جاهزة لـ Splunk وQRadar. أرسِلها عبر TCP أو TLS المشفّر أو RELP بدلاً من UDP العادي — فالسجلات الطويلة قد تُقتطع عبر UDP دون أي تنبيه.
احجز عرضًا توضيحيًا مجانيًا عبر النموذج في هذه الصفحة. سيعرض عليك مهندس حلول المنصة وهي تعمل على بيئتك أنت — ما تستخدمه اليوم، وأين يجب أن تبقى بياناتك، وبماذا يجب أن تتكامل — ثم يخطّط لتجربة انطلاقًا من ذلك. نحو ثلاثين دقيقة، بلا بطاقة ائتمان وبلا أي التزام.
إقامة سيادية للبيانات وتسجيل داخل المنطقة ونقل مشفّر
تتم معالجة استعلامات DNS وأرشفة السجلات داخل المنطقة الجغرافية المخصصة لمؤسستك — ولا تغادر البيانات تلك المنطقة لغرض المعالجة أو التخزين. القنوات مشفّرة من طرف إلى طرف، والبيانات الساكنة مشفّرة بنطاق مفاتيح معزول لكل عميل، ويُحفظ كل مستأجر في حاوية معزولة منطقيًا. تعمل Secure Domains كمعالج للبيانات بموجب ملحق معالجة البيانات، بينما تظل مؤسستك هي المتحكم.
- معالجة الاستعلامات وأرشفة السجلات تبقى في منطقتك المخصصة
- الاحتفاظ بسجلات الاستعلام حسب المدة التعاقدية — عادةً 30 أو 60 أو 90 يومًا
- لا تُباع بيانات العملاء ولا تُؤجَّر ولا تُشارَك لأغراض تسويقية
- لا ربط ولا تنقيب ولا تجميع للبيانات بين مؤسسات العملاء