كشف التهديدات بالذكاء الاصطناعي
نماذج تعلّم آلي وتحليل سلوكي تكشف أنفاق DNS وتسريب البيانات ونشاط DGA الذي لا يظهر في أي قائمة حظر.
قياسات من منصتنا نفسها، تعمل من المنطقة التي تختارها.
اثنتا عشرة قدرة مصنّفة حسب المهمة التي تؤديها، دون وحدات إضافية تحتاج إلى تفعيل.
نماذج تعلّم آلي وتحليل سلوكي تكشف أنفاق DNS وتسريب البيانات ونشاط DGA الذي لا يظهر في أي قائمة حظر.
استخبارات تهديدات وفئات تصفية ويب وتعريف للتطبيقات، محدَّثة باستمرار.
يُتحقَّق من الإجابات فتُرفَض الاستجابات المزيّفة والمسمَّمة.
تُفعَّل السياسات السحابية وتُعطَّل حسب الوقت لأوضاع النهار وما بعد الدوام، مع مجموعات قواعد محلية للسماح والحظر الصريحين.
يُربط بين العنونة العامة والخاصة لكل مستأجر، ليُطبَّق النهج وصولًا إلى الشبكة الفرعية.
يحمي DNS عبر HTTPS وDNS عبر TLS الاستعلامات من التنصّت والعبث.
يعمل على ESXi أو Hyper-V أو KVM في وضع الوكيل أو الوضع المحلي الكامل، مع توفر عالٍ وموصّل Active Directory.
وكيل لأنظمة Windows وmacOS وLinux يُبقي السياسة مطبّقة على الأجهزة المتنقلة، حتى عبر أنفاق VPN المجزأة.
مستأجرون متعددو المستويات مع إدارة مفوّضة ومسار تدقيق مستقل لكل مستأجر.
لوحات للاستعلامات وإصابات جدار الحماية والتطبيقات والدول المكتشفة، مع تصدير CSV لعمليات التدقيق.
تُؤرشَف سجلات الاستعلام والأمن في المنطقة التي تختارها، طوال مدة الاحتفاظ المتفق عليها في عقدك.
استورد موجزات RPZ الخارجية وصدّر موجزات DNS Armor™ إلى BIND وInfoblox والمحللات الأخرى.
كل تهديد أدناه يحتاج إلى إجابة DNS، وProtect يرفض أن يعطيها.
تُرفَض نطاقات التوزيع والقيادة والتحكم المعروفة عند الاستعلام، اعتمادًا على موجزات تهديدات محدَّثة باستمرار.
تُحجَب أدوات الإسقاط وقنوات القيادة التي تحتاجها برامج الفدية قبل جلب أي حمولة أو تبادل أي مفاتيح.
توقف استخبارات التهديدات وتصفية الفئات استعلامات نطاقات سرقة بيانات الدخول والنطاقات المشابهة.
ترصد النماذج السلوكية البيانات المشفّرة في أنماط الاستعلام، مع درجة ثقة يمكن لفريقك تأكيدها أو رفضها.
تُصنَّف النطاقات المرصودة حديثًا والمولَّدة خوارزميًا (DGA) وتُحجَز وفق السياسة.
شاشات حقيقية من بوابة إدارة DNS Armor™، وليست نماذج تصميم.
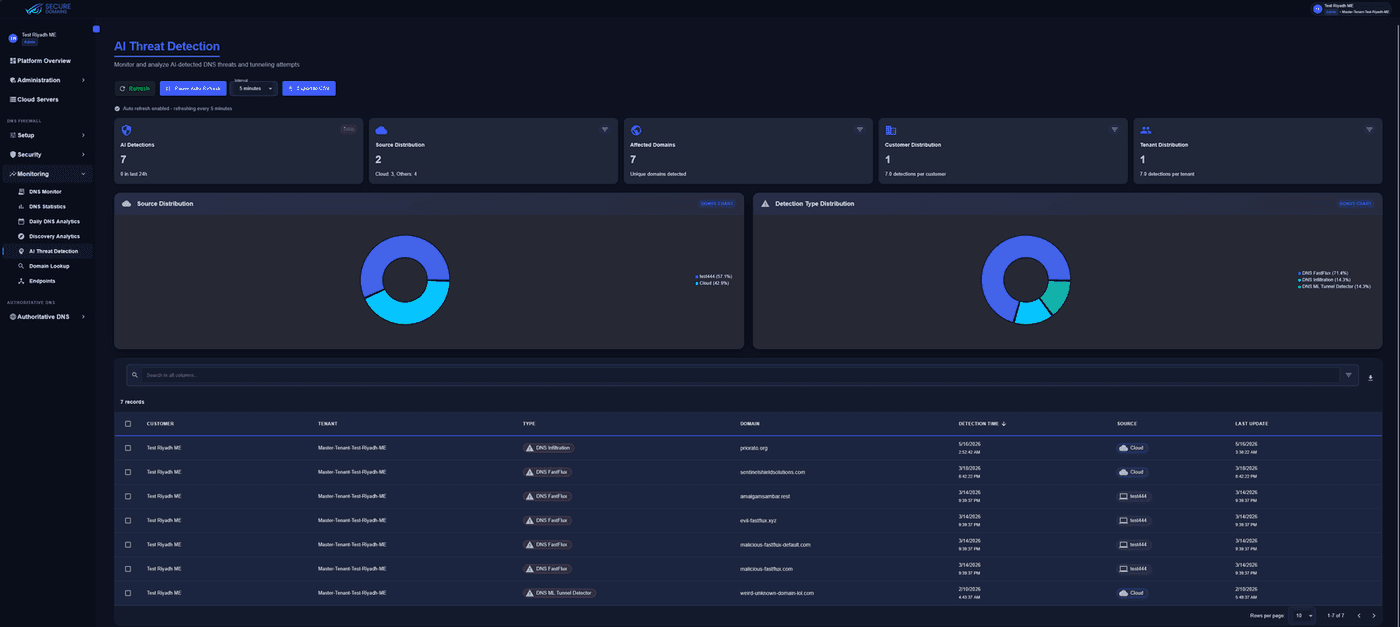
نتائج تسلل DNS وFastFlux وكاشف الأنفاق بالتعلّم الآلي لكل عميل ومستأجر، مع توزيع أنواع الكشف وتصدير CSV لمركز عملياتك.
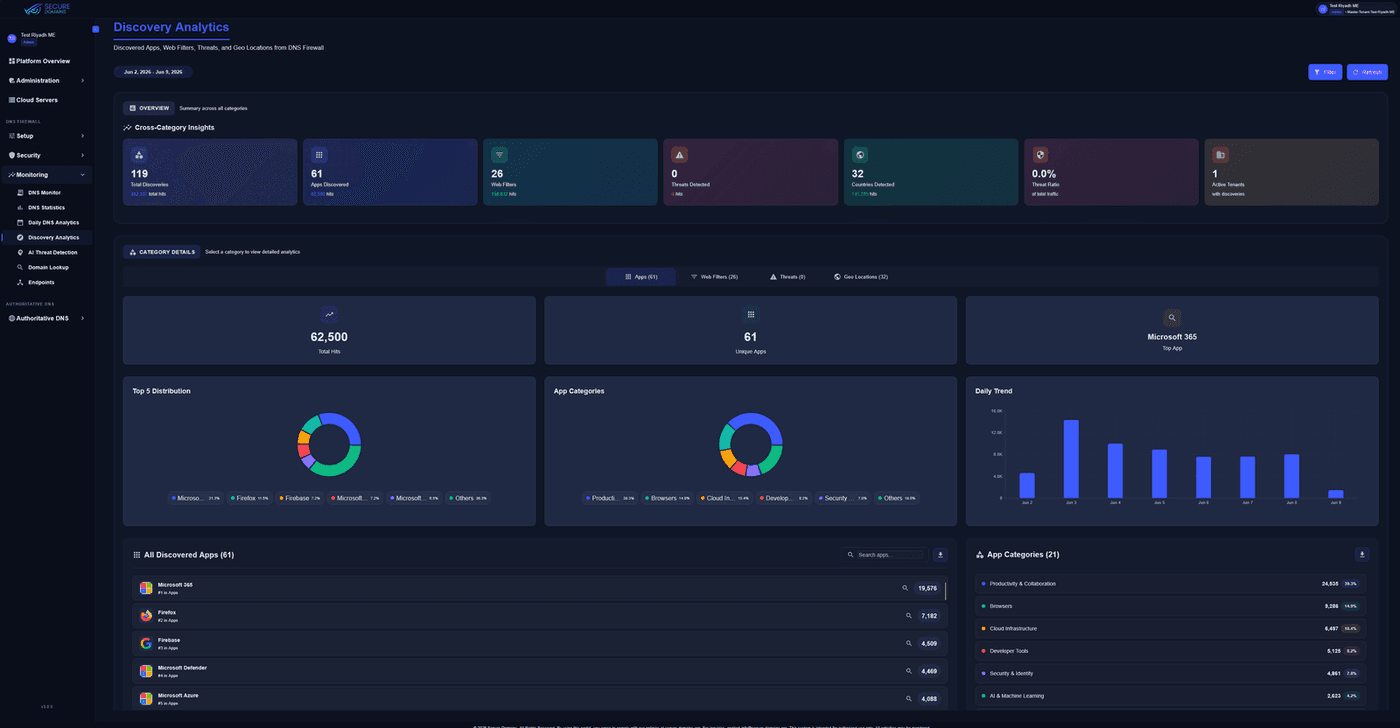
التطبيقات وفئات تصفية الويب والتهديدات والدول المكتشفة من حركة DNS الحية — بما في ذلك التطبيقات التي لم يخبرك أحد باستخدامها.
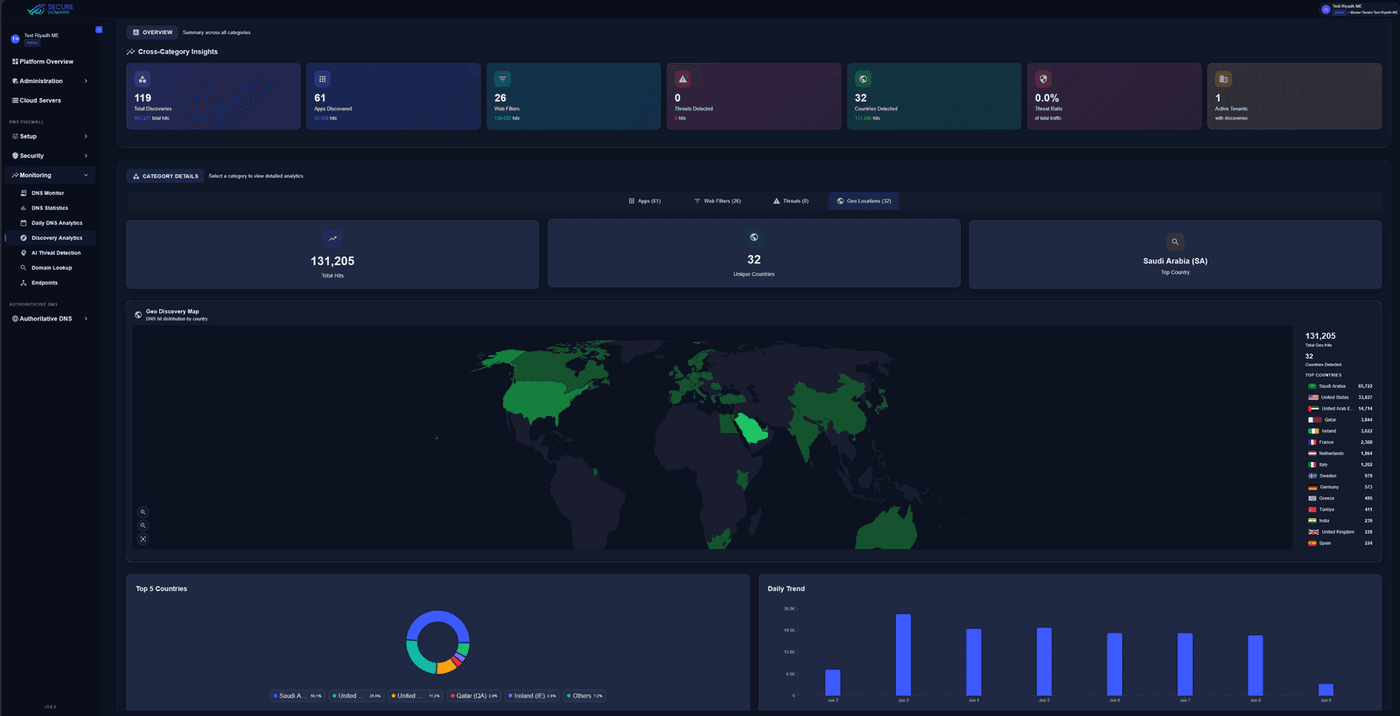
خريطة لإصابات DNS على مستوى الدول مع الترتيب الكامل بجوارها، لترى في لمحة إن كانت الحركة تغادر المنطقة التي توقعتها.
استخبارات التهديدات وموجزات RPZ
تحليل السلوك بالتعلّم الآلي
فئاتك وجداولك وقواعدك
تُحَلّ الأسماء الآمنة بشكل طبيعي، أما الخطرة فلا تحصل على إجابة، فلا يبدأ الاتصال أبدًا.
يرسل موصّل السجلات في المحلل المحلي ثلاثة تدفقات CEF: أحداث جدار حماية DNS وسجلات الاستعلام وسجلات تدقيق البوابة.
استيعاب أصلي لصيغة CEF في ArcSight وMicrosoft Sentinel وElastic، وقوالب تهيئة لـ Splunk وQRadar.
التدفقات
أنظمة SIEM المدعومة
انشر وكيل نقاط النهاية بصمت عبر منصة الإدارة لديك، أو وجّه الشبكات إلى DNS Armor™، أو شغّل المحلل المحلي داخل منشأتك.
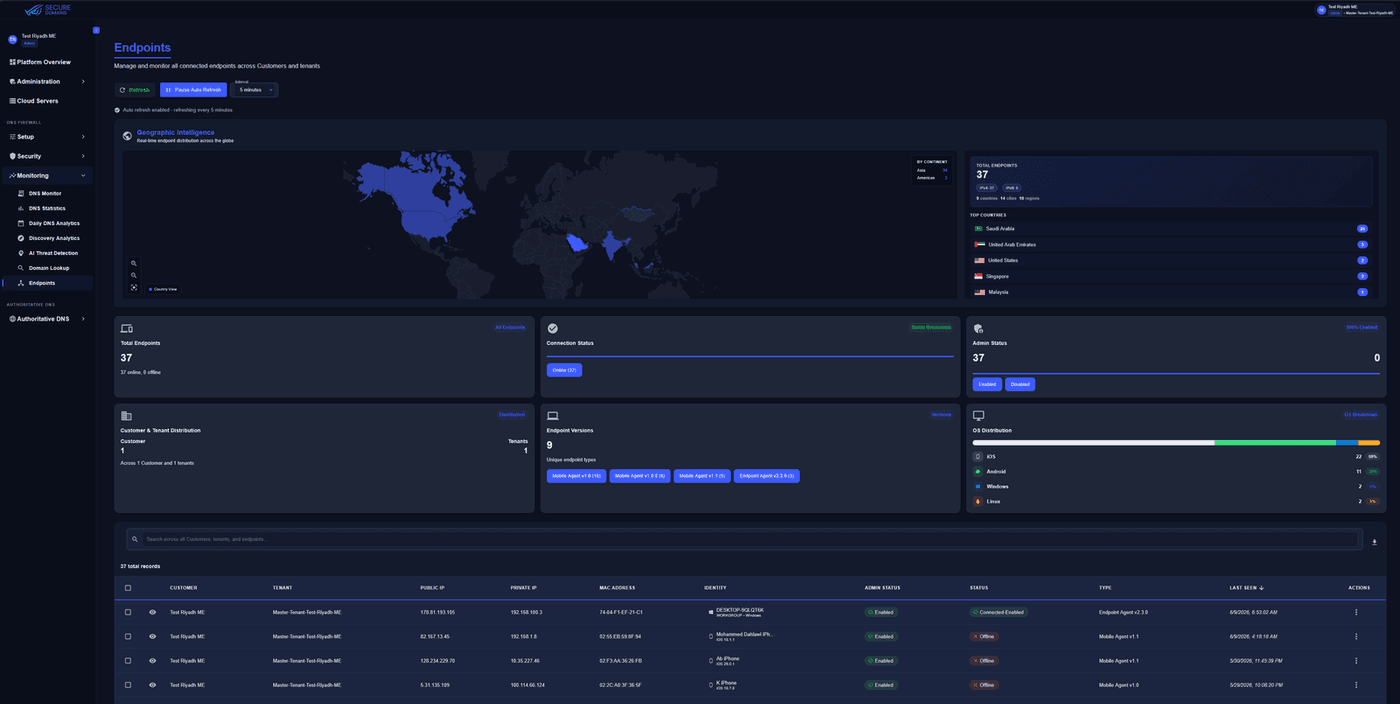
تظهر الوكلاء المسجّلة ضمن المراقبة ← نقاط النهاية وتتلقى السياسة تلقائيًا.
أدوات النشر
يحمي جدارك الناري من الجيل التالي حركة المرور التي تمر عبره. أما Protect فيعمل لحظة البحث عن الاسم، قبل محاولة أي اتصال، أينما كان الجهاز.
يرتبط Protect بضوابط محددة على مستوى DNS في كلٍّ من هذه الأطر.
فئات، لا مورّدون.
| القدرة | DNS Armor Protect™ | جدران الحماية (NGFW) | حلول أمن DNS الأخرى |
|---|---|---|---|
| يحظر قبل إنشاء الاتصال | نعم | جزئي | نعم |
| يغطي الأجهزة المتنقلة | نعم | جزئي | يختلف |
| كشف الأنفاق والتسريب بالتعلّم الآلي | نعم | جزئي | جزئي |
| ربط العناوين العامة والخاصة لكل شبكة فرعية | نعم | لا ينطبق | لا |
| الاستعلامات والسجلات في المنطقة التي تختارها | نعم | يختلف | لا |
| تعدد المستأجرين وإدارة مفوّضة | نعم | جزئي | يختلف |
| استيراد RPZ وتصديرها | نعم | لا | يختلف |
| سحابي وداخل المنشأة من منصة واحدة | نعم | جزئي | يختلف |
لا — بل يعمل إلى جانبها، وهو لا يحاول القيام بدورها. يحمي جدارك الناري حركة المرور التي تمرّ عبره، بينما يعمل DNS Armor™ Protect قبل ذلك بخطوة: في لحظة بحث الجهاز عن عنوان موقع، فيحجب العناوين الخطرة قبل محاولة أي اتصال. كما يغطّي الحواسيب والهواتف عندما تكون خارج المكتب ولا تمرّ بجدارك الناري إطلاقًا. بدون أجهزة جديدة وبدون تغييرات في شبكتك. كما أن جدران الحماية لم تُصمَّم أصلاً لكشف أنفاق DNS المتقدّمة، حيث تُسرَّب البيانات بالتنقيط داخل عمليات بحث تبدو عادية على مدى ساعات أو أيام لتبقى بعيدة عن الرصد. وهذا بالتحديد هو السلوك الذي بُنيت نماذجنا لاكتشافه.
في المنطقة التي تختارها. تُخدَم حسابات الخدمة الذاتية من مستوى الخدمة في فرانكفورت بألمانيا، وتُؤرشَف سجلات DNS في المنطقة التي تختارها عند التسجيل. أما في مسار المؤسسات، فيكون مستوى الخدمة ومستوى السجلات معًا في المنطقة التي تختارها. تُحفَظ السجلات للمدة المتفق عليها في عقدك، عادةً 30 أو 60 أو 90 يومًا. ولكل عميل مستأجر معزول، ولا نجمع بيانات العملاء أو نقارن بينها أبدًا.
نعم، باستخدام الأدوات المتوفّرة لديك — Microsoft Intune أو Jamf أو Workspace ONE أو سياسات مجموعة Windows أو SCCM أو Ansible أو Puppet أو Chef. يعمل التثبيت بصمت، بلا أي نوافذ أو تدخّل من المستخدم. تظهر الأجهزة ضمن المراقبة ← الأجهزة الطرفية فور تسجيلها وتلتقط سياستك تلقائيًا.
يرسل الجهاز المحلي ثلاثة تدفّقات منفصلة إلى نظام SIEM لديك — أحداث الجدار الناري وسجلات استعلامات DNS وسجلات تدقيق البوابة. وتستخدم صيغة CEF، وهي صيغة شائعة لسجلات الأمن، لذا تقرأها Microsoft Sentinel وArcSight وElastic كما هي، ونوفّر قوالب تهيئة جاهزة لـ Splunk وQRadar. أرسِلها عبر TCP أو TLS المشفّر (المنفذ 6514) أو RELP بدلاً من UDP العادي — فالسجلات الطويلة قد تُقتطع عبر UDP دون أي تنبيه، والسجل المقتطع لا يمكن تحميله.
بمراقبة السلوك بدلاً من مطابقة الأسماء بقائمة. تنظر نماذج التعلّم الآلي في كيفية تصرّف حركة DNS لديك فعليًا، وتُبرز الأنماط التي تكشف المهاجم: بيانات تُهرَّب داخل استعلامات DNS، وبرمجيات خبيثة تتواصل بهدوء مع مشغّلها، وأسماء النطاقات المؤقتة التي تولّدها البرمجيات الخبيثة لتفادي الحجب. ولا يظهر أيٌّ من ذلك في قوائم الحظر. ولكل اكتشاف درجة ثقة، ويمكن لفريقك قبوله أو رفضه لتحسين النتائج لاحقًا. تجدها ضمن المراقبة ← الكشف بالذكاء الاصطناعي.
نعم، والعلاقة تعمل في الاتجاهين. يمكنك سحب موجزاتك الحالية عبر HTTPS بجدولة تحديث تتراوح من كل ساعة إلى يدويًا، مع بيانات دخول ومهل وإعادة محاولات عند الحاجة. ويمكنك أيضًا تصدير موجزات DNS Armor™ الخاصة بالتهديدات وتصفية الويب والتطبيقات بصيغة RPZ — الصيغة المعيارية لتبادلها — لتستخدمها خوادم DNS وأنظمة الأمن الموجودة لديك.
نعم. الـ Local Resolver جهاز افتراضي يعمل على VMware ESXi أو Hyper-V أو KVM. ويمكنه إما تمرير الاستعلامات إلى سحابتنا عبر اتصال مشفّر، أو معالجة كل شيء بنفسه — التصفية والكشف بالذكاء الاصطناعي وقواعدك الخاصة — فلا تغادر الاستعلامات مقرّك. وعند التشغيل المحلي تعود الإجابات المخزّنة مؤقتًا في أقل من جزء من الألف من الثانية. كما يدعم التوافر العالي ومزامنة الوقت والربط مع Active Directory لمعرفة أي مستخدم أرسل أي طلب.
عبر تسعة أدوار. يستطيع مشغّل الأمن تغيير سياسات الأمن والقواعد والاستثناءات والأجهزة والشبكات، بينما يرى محلّل الأمن الأشياء نفسها تمامًا دون أن يغيّر شيئًا. ولكل شخص دور أمني واحد كحدّ أقصى ودور ترخيص واحد ودور DNS واحد، ويمنع النظام أي تركيبة تُضعف الفصل بين المهام. وتُسجَّل كل تغييرة في سجل التدقيق.
احجز جولة مدتها 30 دقيقة مع مهندس حلول، أو ابدأ تجربة ذاتية مجانية اليوم.
