استضافة نطاقات سيادية
تبقى سجلات النطاق وإعداداته ومفاتيح توقيع DNSSEC في المنطقة التي تثبّتها فيها، ولا يُنسَخ شيء خارجها.
يوزّع معظم المزودين هذه القدرات على منتجات أو باقات مختلفة. أما Resolve فيقدّمها معًا، مع إقامة إقليمية للبيانات.
تبقى سجلات النطاق وإعداداته ومفاتيح توقيع DNSSEC في المنطقة التي تثبّتها فيها، ولا يُنسَخ شيء خارجها.
وجّه الاستعلامات حسب الجغرافيا أو عنوان المصدر أو قواعد مخصصة وقت الاستجابة، مع EDNS Client Subnet لدقة أكبر داخل المنطقة.
فحوصات عبر HTTP وTCP وICMP ونصوص مخصصة تقود تجاوز الفشل بين مجموعات الأولوية، وتخرج النقاط المتعطلة من الدوران خلال ثوانٍ.
حمّل السجلات عبر لوحة التحكم أو واجهة API. يُحلَّل كل نطاق ويُتحقَّق منه ويُخزَّن في المنطقة التي اخترتها.
اختر مكان النطاقات والإعدادات ومفاتيح التوقيع وسجلات الاستعلام، فلا تُنسَخ إلى أي مكان آخر.
حدّد قواعد التوجيه الجغرافي وحسب المصدر، وفحوصات السلامة، وأولويات تجاوز الفشل والأوزان لكل نقطة.
تصل الاستعلامات إلى عُقد الخدمة في منطقتك المخصّصة، وتتبع قواعدك، وتتلقى إجابة من نقطة سليمة.
اختر أيًّا من مراكز البيانات الـ52 في 32 دولة يخدم نطاقاتك: الإمارات فقط، أو الخليج فقط، أو أوروبا فقط، أو أي مزيج تحتاجه.
مراكز البيانات حسب المنطقة
تُوقَّع النطاقات عبر ملفات DNSSEC قابلة لإعادة الاستخدام، مع إدارة دورة حياة مفاتيح KSK وZSK وإعادة توقيع السجلات عند تغيّر الحالة.
تزيد ECS دقة التوجيه داخل الدول والمناطق الكبيرة بدل معاملة المنطقة كلها بالطريقة نفسها.
فحوصات عبر HTTP وTCP وICMP ونصوص مخصصة لكل سجل، مع الإجراء عند الفشل ووقت آخر فحص.
مجموعات أولوية مع ترقية تلقائية للطبقة، واختيار بالتناوب أو حسب زمن الاستجابة داخل الطبقة النشطة.
يحدد دورا مشغّل نطاقات DNS وقارئ نطاقات DNS من يستطيع تعديل النطاقات، مع فصل مهام تفرضه المنصة.
اتجاهات الاستعلام لكل نطاق مع أعداد NXDOMAIN وSERVFAIL، وحجم الاستعلامات حسب العقدة، وتصدير CSV.
شاشات حقيقية من بوابة إدارة DNS Armor™، وليست نماذج تصميم.
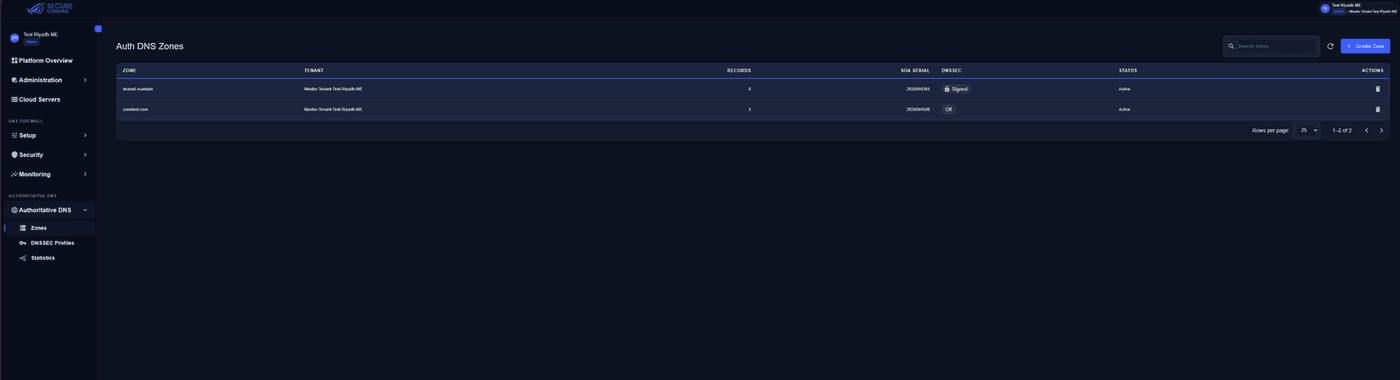
كل نطاق مع المستأجر وعدد السجلات والرقم التسلسلي لـ SOA وحالة DNSSEC في لمحة واحدة، مع عزل لكل مستأجر تفرضه أدوار نطاقات DNS.
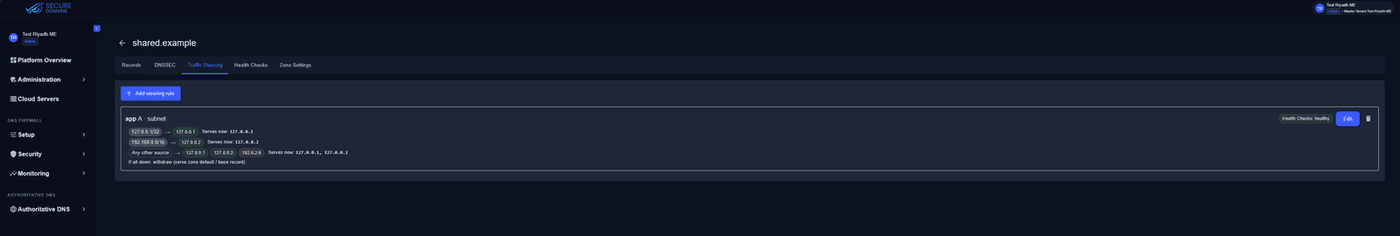
اربط الشبكات الفرعية المصدرية بالعناوين التي تجيبها، مع بديل صريح عند تعطل كل النقاط: سحب الإجابة وتقديم القيمة الافتراضية للنطاق.
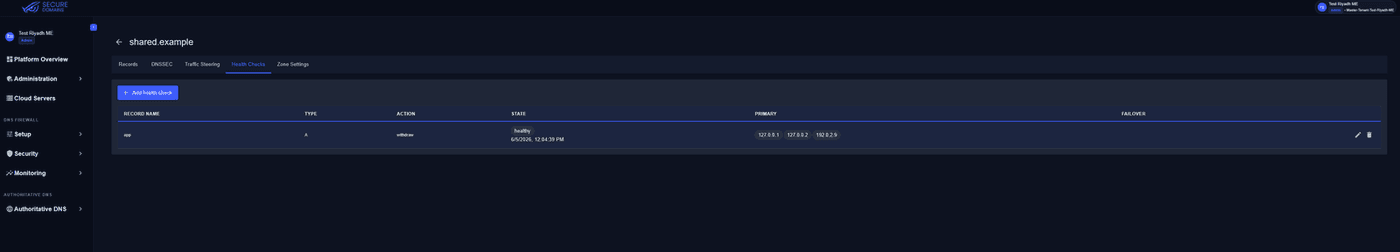
فحوصات لكل سجل مع الإجراء المتخذ عند الفشل والحالة الحالية ووقت آخر فحص، إضافة إلى العناوين الأساسية والاحتياطية.
يسرد التوثيق كل أنواع السجلات والحدود المدعومة.
يُرخَّص Resolve بشكل مستقل، ويُحتسَب استخدام الخدمة الذاتية تلقائيًا من أعداد النطاقات والسجلات الفعلية.
DNSSEC مشمول. ويتوفر ترخيص المؤسسات للبيئات الأكبر.
لكل 10 نطاقات شهريًا
لكل 100 سجل DNS شهريًا
انقل نطاقاتك الحالية دون يوم توقف. ويمكن لفريقنا مرافقتك في خطوات الانتقال خلال مكالمة.
صدّر سجلات كل نطاق من مزودك الحالي أو خادم الأسماء لديك.
حمّلها عبر لوحة التحكم أو واجهة API، ويُتحقَّق من كل سجل أثناء استيراده.
أضف ملفات DNSSEC وقواعد التوجيه وفحوصات السلامة وترتيب تجاوز الفشل قبل وصول أي حركة.
حدّث خوادم الأسماء لدى المسجِّل عندما تكون جاهزًا، وتتوفر الإحصاءات منذ أول استعلام.
نعم. أنت تختار أيًّا من المواقع الـ52 يخدم نطاقاتك — الإمارات فقط، أو الخليج فقط، أو أوروبا فقط، أو أي مزيج تحتاجه. وتبقى سجلاتك وإعداداتك ومفاتيح توقيع DNSSEC وسجلات الاستعلامات في المواقع التي اخترتها ولا تُنسخ إلى أي مكان آخر. وهذه طريقة بناء الخدمة، وليست مجرّد وعد تعاقدي.
في المنطقة نفسها التي يوجد بها النطاق. وDNSSEC هو ما يثبت أن الإجابة صادرة منك فعلاً ولم يجرِ العبث بها في الطريق. يتم التوقيع تلقائيًا عبر ملفات تعريف قابلة لإعادة الاستخدام، وندير دورة حياة مفتاحَي التوقيع بالكامل نيابةً عنك، بما في ذلك تبديلهما دوريًا. وإذا غيّر فحص السلامة سجلاً، يُعاد توقيعه فورًا.
نختبر خوادمك باستمرار — عبر HTTP أو TCP أو ping أو سكربت من عندك. وتُجمَّع الخوادم حسب الأولوية، فإذا تعطّلت كل خوادم المجموعة النشطة تتولّى المجموعة التالية تلقائيًا. وداخل المجموعة يمكنك توزيع الحركة بالتساوي أو توجيه الزوّار دائمًا إلى الخادم الأسرع. ويتوقّف تقديم الخادم المتعطّل خلال ثوانٍ.
نعم. فهي تتيح توجيه الزوّار بدقّة أكبر داخل الدول أو المناطق الكبيرة، بدلاً من التعامل مع المنطقة بأكملها بالطريقة نفسها. ومن المفيد معرفة حدّ واحد: التوجيه عبر CNAME يعتمد على الموقع الجغرافي فقط، ولا يمكن إخضاعه لفحوص السلامة أو ترتيبه حسب السرعة.
نعم. Resolve وProtect ترخيصان منفصلان ويعمل أيٌّ منهما وحده — وResolve ليس إضافة. ومع Resolve وحده تحصل على قسم DNS المرجعي وأدوات المنصة المشتركة، ويحدّد دورا مشغّل نطاقات DNS وقارئ نطاقات DNS من يستطيع إدارة نطاقاتك.
استوردها عبر لوحة التحكم أو واجهة API. ويجري فحص كل نطاق والتحقق منه أثناء تحميله، ثم تخزينه في المنطقة التي اخترتها. ومن هناك تضبط قواعد التوجيه وفحوص السلامة وترتيب تجاوز الفشل، ثم تنتقل عندما تكون جاهزًا. وتتوفّر الإحصاءات وتقارير الاستعلامات الحيّة منذ لحظة بدء خدمة النطاق.
يغطّي DNS دوران اثنان. يستطيع مشغّل نطاقات DNS إنشاء وتعديل النطاقات والسجلات وDNSSEC والتوجيه وفحوص السلامة، بينما يرى قارئ نطاقات DNS كل ذلك دون تعديل أي شيء. ويقف الدوران إلى جانب دور أمني واحد ودور ترخيص واحد، فلا يلزم أن يملك مدير DNS أي وصول إلى سياسة الأمن — والنظام هو من يفرض ذلك.
نعم — في دبي. وتشمل منطقة الشرق الأوسط وأفريقيا أيضًا الدوحة والرياض والقاهرة وإسطنبول وكيب تاون. وإجمالاً تعمل المنصة من 52 مركز بيانات في 32 دولة، وأنت تختار أيّها يخدم نطاقاتك.
احجز عرضًا توضيحيًا مدته 30 دقيقة وشاهد الاستضافة السيادية والتوجيه وGSLB على نطاقاتك.