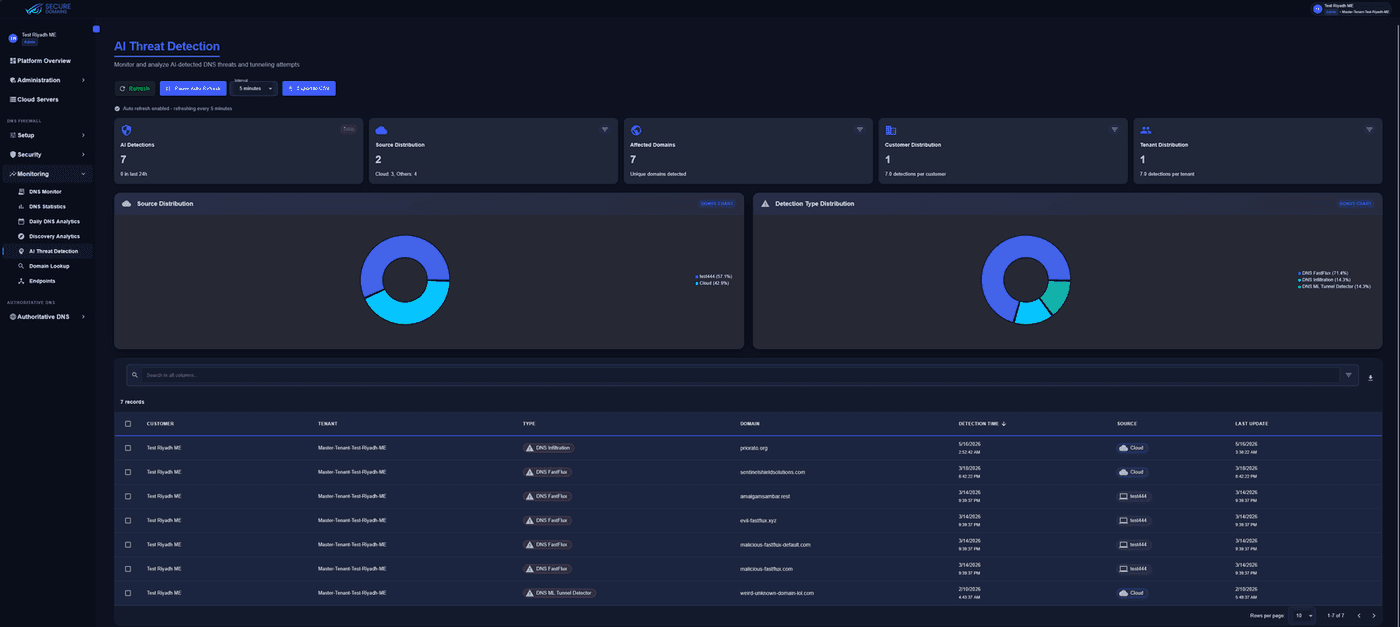
كشف التهديدات بالذكاء الاصطناعي
نتائج الأنفاق والتدفق السريع وDGA لكل عميل ومستأجر، مع التصدير بصيغة CSV.
كل خطوة تضيف دليلًا. ويتبع القرار النهائي سياستك، لا حكمًا ثابتًا من المورد.
النطاق
الاسم الذي يطلبه الجهاز.
مثال
x9-update-check[.]top
التصنيف
المطابقة مع استخبارات التهديدات والويب والتطبيقات.
مثال
خبيث
درجة التهديد
خطورة مرجّحة بالسمعة والعمر والسلوك.
مثال
مرتفعة (97 / 100)
الفئة
نوع التهديد أو المحتوى الذي يمثله.
مثال
توزيع برمجيات خبيثة
السياسة
قواعدك لهذه الشبكة وهذا المستخدم وهذا الوقت.
مثال
حجب
شاشات حقيقية من بوابة DNS Armor™: اكتشافات وتحليلات وتقارير يستطيع مركز عملياتك التصرف بناءً عليها.
نتائج الأنفاق والتدفق السريع وDGA لكل عميل ومستأجر، مع التصدير بصيغة CSV.
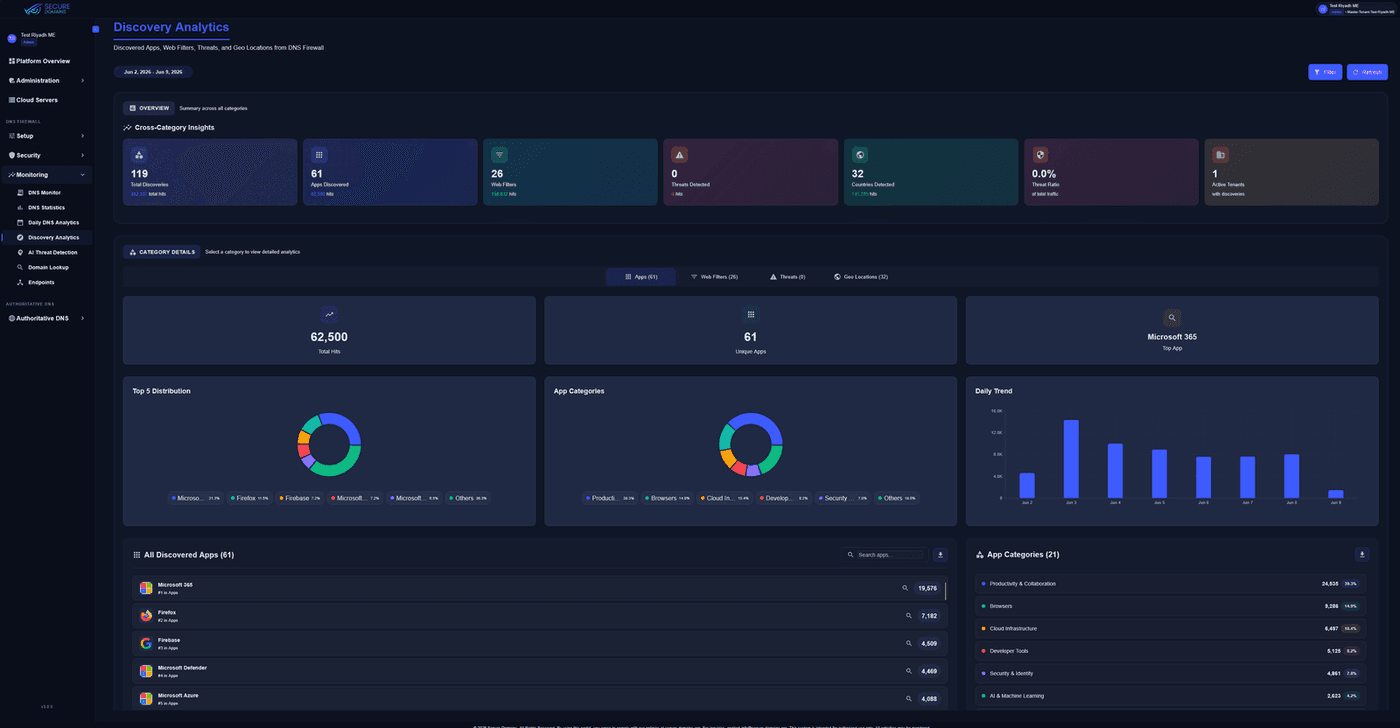
التطبيقات وفلاتر الويب والتهديدات والدول الظاهرة في DNS لكل مستأجر.
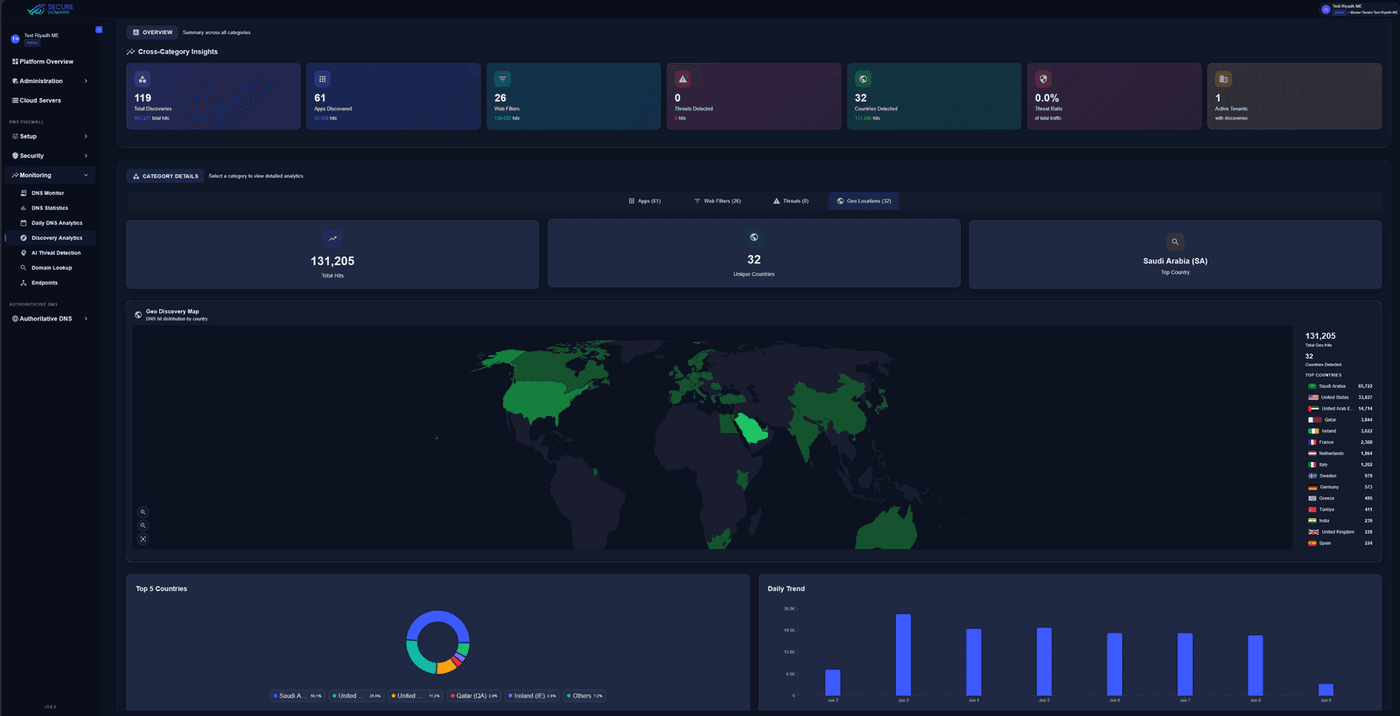
اتجاهات يومية وعروض جغرافية تدعم عمليات التدقيق وتقارير الإدارة.
أكثر من 20 مليون مؤشر نشط.
تُقيَّم لحظة الاستعلام.
نماذج الذكاء الاصطناعي ترصد سلوك الأنفاق وDGA والتدفق السريع الذي تفوّته القوائم الثابتة.
تراقب نماذج التعلم الآلي والسلوك طريقة تصرّف حركة DNS، لا الأسماء الظاهرة فقط، لكشف القنوات الخفية التي لا تطابق أي توقيع.
بيانات أو أوامر مشفّرة داخل أسماء الاستعلامات والإجابات، تُكشف من خلال النمط والحجم.
تسريب بطيء ومنخفض الحجم عبر DNS لم تُصمَّم جدران الحماية الطرفية لرصده.
أسماء تولّدها الآلة وتستخدمها البرمجيات الخبيثة للوصول إلى خوادم القيادة والتحكم.
استضافة سريعة التبدّل تُستخدم لإبقاء مواقع التصيّد والبرمجيات الخبيثة متاحة.
نطاقات أُنشئت مؤخرًا وتُستخدم كثيرًا في حملات التصيّد، تُعلَّم لتطبيق السياسة عليها.
تظهر النتائج ضمن المراقبة ← كشف التهديدات بالذكاء الاصطناعي في البوابة.
تعمل مناطق سياسات الاستجابة (RPZ) في الاتجاهين، فيندمج DNS Armor في منظومتك الأمنية القائمة.
موجزات RPZ خارجية
DNS Armor
BIND · Infoblox · محللات أطراف ثالثة
موجزات استخبارات التهديدات وتصفية الويب والتطبيقات مضمّنة في DNS Armor Protect™.
اشترك في موجزات RPZ خارجية عبر HTTPS وأبقِها متزامنة وفق جدول زمني.
انشر موجزاتك بصيغة RPZ لـ BIND وInfoblox والمحللات الأخرى من أطراف ثالثة.
لا. فهو يعمل عند نقطة تحكم مختلفة: لحظة الاستعلام عن الاسم، قبل محاولة أي اتصال. وهو يكمّل جدران الحماية الطرفية وأدوات الأجهزة، ويغطي كذلك الأجهزة المتنقلة التي قد لا تراها تلك الأدوات.
نعم. يستورد DNS Armor Protect™ موجزات RPZ الخارجية عبر HTTPS وفق جدول مزامنة، ويمكنه تصدير موجزاتك بصيغة RPZ إلى BIND وInfoblox ومحللات أخرى.
نعم. تتيح القواعد المحلية قرارات سماح وحجب صريحة، ويمكن أن تختلف السياسات السحابية حسب الشبكة ومجموعة المستخدمين والجدول الزمني.
تظهر ضمن المراقبة ← كشف التهديدات بالذكاء الاصطناعي في البوابة، ويمكن بثها إلى نظام SIEM لديك عبر CEF.
احجز جولة توضيحية، أو ابدأ تجربة مجانية وراجع نتائج الذكاء الاصطناعي الخاصة بك.


